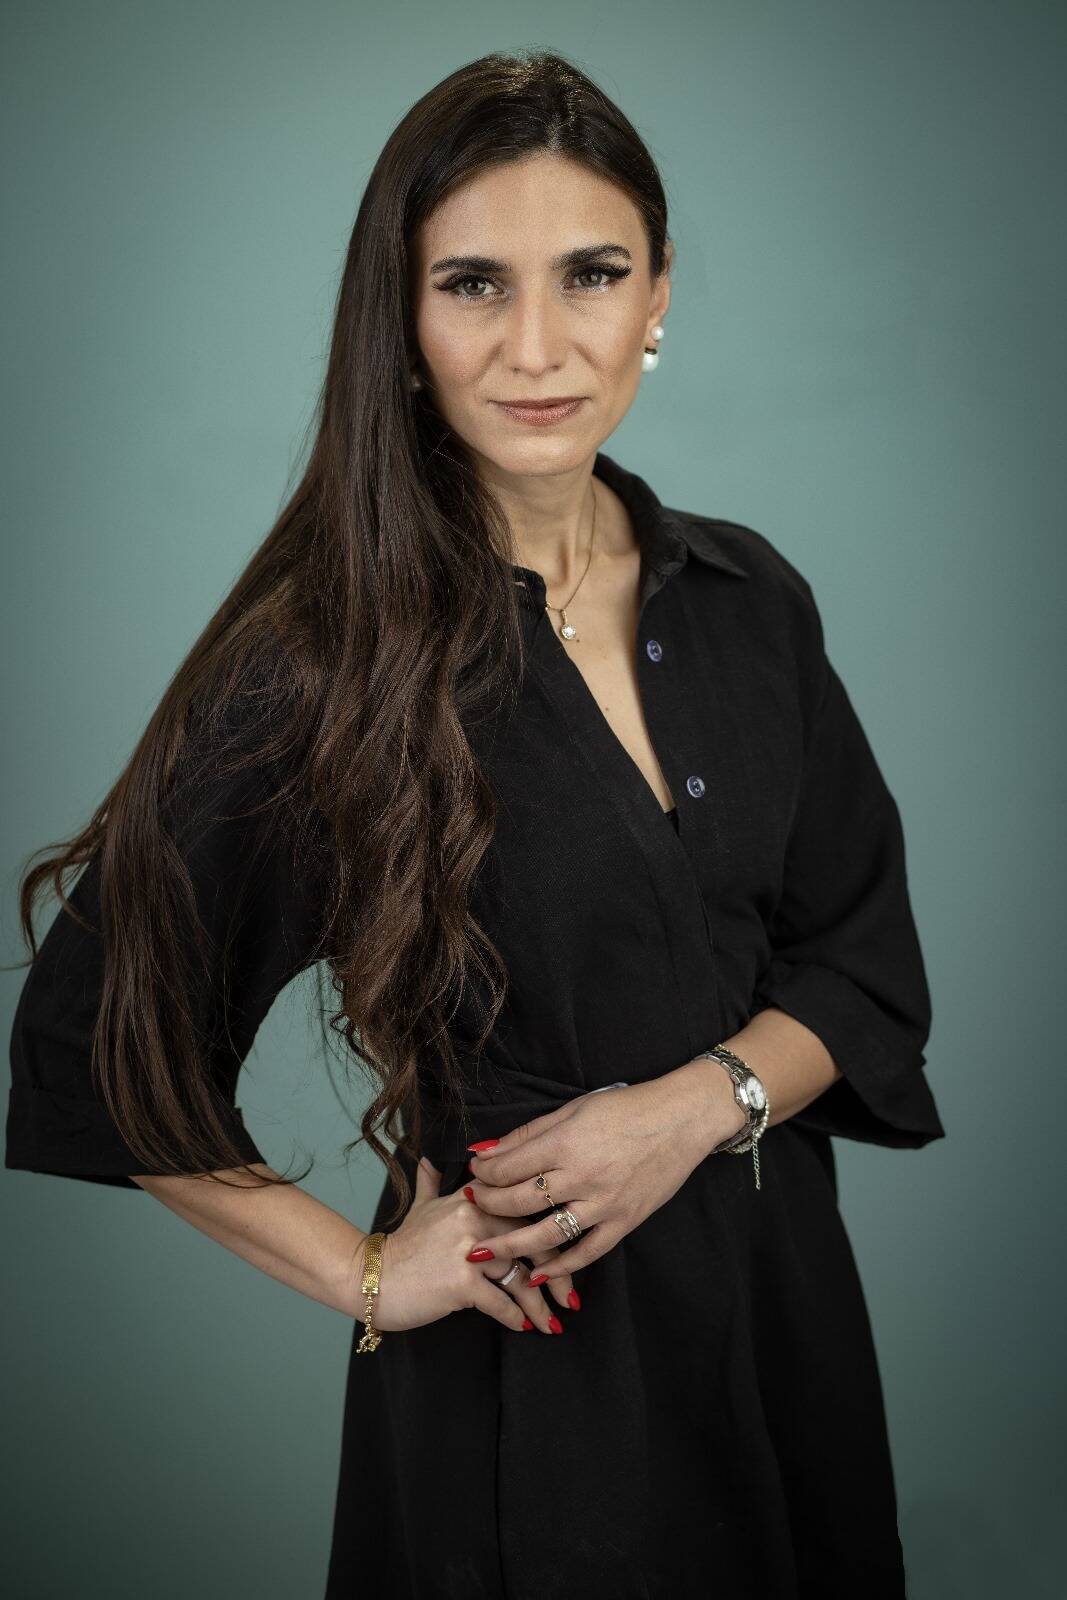
مصاحبه ساناز یاشار، مدیر عامل امنیتی زعفران گفت: در زندگی گذشته من، 360 روز طول می کشید تا یک روز صفر باورنکردنی ایجاد کنیم.
او از 15 سالی که به عنوان جاسوس گذرانده صحبت می کند – او “معمار هک” را ترجیح می دهد – برای گروه سایبری نخبگان نیروهای دفاعی اسرائیل، واحد 8200.
یاشار گفت: “اکنون حجم و سرعت آنقدر در حال تغییر است که برای اولین بار ما یک زمان منفی برای بهره برداری داریم، یعنی کمتر از یک روز طول می کشد تا آسیب پذیری ها مورد سوء استفاده قرار گیرند، قبل از وصله شدن، به سلاح تبدیل شوند.” رجیستری. “این چیزی نیست که شما دیده اید.”
دلیل: هوش مصنوعی او گفت که این فناوری به مجرمان کمک نمی کند تا زنجیره های حمله جدید یا پیچیده تر را به طور کامل بدون حضور انسان ایجاد کنند. به گفته یاشار، «اما هوش مصنوعی به عوامل تهدید کمک میکند تا بیشتر و سریعتر انجام دهند» و چیزی که او را نگران میکند سریعتر و سریعتر است.
در نوجوانی خانواده یاشار از تهران به اسرائیل نقل مکان کردند و اطلاعات نظامی اسرائیل او را در حالی که به عنوان دستیار پژوهشی در دانشگاه تل آویو کار می کرد به خدمت گرفت.
در سال 2022، یاشار یکی از بنیانگذاران Zafran بود که از هوش مصنوعی برای کمک به شرکت ها در نقشه برداری و مدیریت قرار گرفتن در معرض تهدیدات سایبری خود استفاده می کند. اما قبل از ریاست استارت آپ امنیتی خود، او اطلاعات تهدید را در Cybereason رهبری می کرد و به عنوان مدیر در بخش پاسخ به حوادث و اطلاعات تهدیدات گوگل، Mandiant، کار می کرد.
هوش مصنوعی به تهدیدها کمک می کند تا کارهای بیشتری و سریعتر انجام دهند
او به تحلیل اخیر Mandiant اشاره کرد که میانگین زمان بهره برداری (TTE) در سال 2024 به -1 رسیده است. اینگونه است که گوگل و Mandiant میانگین روزهایی را که مهاجمان از یک باگ قبل یا بعد از انتشار یک وصله توسط فروشنده استفاده می کنند تعیین می کنند و این اولین بار است که تحلیلگران امنیتی TTE منفی را مشاهده می کنند. مجرمان از روز قبل از رفع اشکال شروع به سوء استفاده از آنها می کنند.
یاشار گفت: «و ما دیدیم که 78 درصد از آسیبپذیریها توسط LLM و AI مورد استفاده قرار گرفتهاند.
علاوه بر مهاجمان که از هوش مصنوعی برای بهبود سرعت و اثربخشی نقضها استفاده میکنند، استفاده روزافزون از همان فناوری توسط سازمانها – در برخی موارد به سادگی تعبیه هوش مصنوعی در هر محصول و فرآیند – در حال گسترش سطح حمله است.
این شامل سوء استفاده مهاجمان از سیستمهای هوش مصنوعی سازمانی از طریق مواردی مانند تزریق فوری و فریب دادن عوامل هوش مصنوعی برای دور زدن حفاظهای امنیتی برای توسعه زنجیرههای بهرهبرداری یا دسترسی به دادههایی است که نباید داشته باشند.
همچنین آسیبپذیریهای نرمافزاری در خود سیستمها و چارچوبهای هوش مصنوعی وجود دارد و یاشار نگران «آسیب جانبی» ناشی از بهرهبرداری از این باگها است، بهویژه اگر به دست هکرهای «جوان» بیفتند: Scattered Spider، گروههای جرایم سایبری مانند ShinyHunters، یا دولتهایی که تازه شروع به توسعه یا خرید سلاحهای مصنوعی مصنوعی کردهاند.
او توضیح داد: «گاهی اوقات کسانی که نمیدانند چه میکنند خطرناکتر از روسیه، ایران، اسرائیل، آمریکا، چین هستند – آنها میدانند که اگر مشکلی پیش بیاید، چه اتفاقی میافتد». حتی اگر آنها کارهای بدی انجام دهند، راه حلی وجود دارد که آنها می فهمند.
یاشار گفت: «بازیگران تهدید جدید از این آسیبپذیریها بدون اینکه بدانند میتوانند نیمی از جهان را تعطیل کنند، سوء استفاده خواهند کرد. “و آسیب جانبی چیزی خواهد بود که ما نمیتوانیم پیشبینی کنیم و نمیتوانیم با آن مقابله کنیم. فکر میکنم WannaCry هوش مصنوعی هنوز اتفاق نیفتاده است. قرار است اتفاق بیفتد. نمیدانم از کجا میآید، اما قرار است اتفاق بیفتد. سوال این است که چگونه میتوان آن را کاهش داد – چون نمیتوانی آن را جبران کنی – پس چگونه انجامش بدهی؟”
WannaCry که در ماه می 2017 رخ داد، یکی از بزرگترین حملات باج افزار در جهان بود که صدها هزار کامپیوتر را تحت تاثیر قرار داد و صدها میلیون یا میلیاردها خسارت به بار آورد.
پاسخ به گفته یاشار نیز هوش مصنوعی است. تصادفی نیست، Zafran یک پلتفرم مدیریت مواجهه با تهدید ایجاد کرده است که از هوش مصنوعی برای یافتن و رفع آسیب پذیری های قابل بهره برداری و برای پیگیری فعالانه تهدیدات استفاده می کند.
او گفت: «شیوه تامین امنیت به کلی تغییر خواهد کرد. “شرکت هایی که فقط بینش را به شما نشان می دهند کافی نخواهند بود. آنها باید کار را انجام دهند. و برای انجام کار، شما باید از عوامل استفاده کنید، حتی با اطلاعات انسانی.”
عوامل هوش مصنوعی تهدیدها را بررسی و تریاژ می کنند و یک برنامه عملیاتی برای سازمان برای کاهش آنها ایجاد می کنند. یاشار گفت: «هوش مصنوعی این بستهها را با توجه به ریسکپذیری شما میسازد و شخصی وجود خواهد داشت که مطمئن شود شما میخواهید این اقدام را با توجه به ریسکپذیری خود انجام دهید.»
او میافزاید که انسانها در آینده قابل پیشبینی بهروز خواهند ماند زیرا «رفتار انسان کندتر از فناوری تغییر میکند» و وقتی نوبت به سپردن کامل فرمان به عوامل هوش مصنوعی میرسد، ما هنوز به آنجا نرسیدهایم. ®